Domain lnkm.de kaufen?
Wir ziehen mit dem Projekt
lnkm.de um.
Sind Sie am Kauf der Domain
lnkm.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain lnkm.de kaufen?
Kann eine URL ungültig werden, wenn man etwas an sie anhängt?
Ja, eine URL kann ungültig werden, wenn man etwas an sie anhängt. Wenn man beispielsweise eine Zeichenfolge an eine URL anhängt, die nicht den Regeln für eine gültige URL entspricht, wird die URL ungültig. Es ist wichtig sicherzustellen, dass alle hinzugefügten Parameter oder Erweiterungen korrekt formatiert sind, um die Gültigkeit der URL zu gewährleisten. **
Was ist ein Redirect Link?
Ein Redirect Link ist ein spezieller Link, der Benutzer automatisch von einer URL zu einer anderen weiterleitet. Dies geschieht in der Regel, um den Benutzer auf eine neue Seite zu bringen, ohne dass er die ursprüngliche URL manuell eingeben muss. Redirect Links werden häufig verwendet, um veraltete URLs auf neue Seiten umzuleiten oder um den Benutzer auf eine bestimmte Zielseite zu lenken. Sie sind auch nützlich, um den Traffic auf einer Website zu lenken und die Benutzererfahrung zu verbessern. In der Regel werden Redirect Links durch spezielle Codes oder Skripte implementiert, die den Browser des Benutzers anweisen, zur neuen URL weiterzuleiten. **
Ähnliche Suchbegriffe für Ungültig
Top-Angebote
Produkte zum Begriff Ungültig:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pauqué, Matthias Alexander: Steuerrecht ungültig?Steuerrecht ungültig? , In unserem Rechtssystem treten immer mehr eklatante Mängel zu Tage, was ¿ erstaunlich, aber wahr ¿ bis in die höchste juristische Instanz des Bundesverfassungsgerichts hinein bekannt ist. Deshalb wird es korrigiert, verbessert, der Weg zurück zum Recht eingeschlagen? Irrtum! Man macht einfach weiter wie bisher. Das spiegelt sich auch politisch heute deutlicher denn je darin wider, dass die politische Klasse sich beinahe vollständig vom Willen des Volkes abgewendet hat. Haben Sie sich auch schon folgende Fragen gestellt: ¿ Warum wird die Steuerlast immer größer? ¿ Warum fehlt dennoch Geld für die Förderung von Familien, Kindergärten, Schulen und Universitäten, also für die wichtigsten Investitionen in eine glückliche Zukunft? ¿ Warum werden trotzdem Unsummen für Beteiligungen an grundgesetz- und völkerrechtswidrigen Angriffskriegen ausgegeben? usw. usf. Wussten Sie, dass über 81% der Steuereinnahmen an die Banken fließen, die natürlich nicht dem Gemeinwohl dienen? Hat das noch etwas mit Recht und Gerechtigkeit zu tun? Zahlen Sie da noch gerne Steuern? Ist es da überhaupt noch mit dem Gewissen zu vereinbaren, Steuern zu zahlen? Dieses Buch wird eine Fundgrube für Sie sein! Es beschreibt detailliert, auf welchen Grundlagen unser Steuersystem wirklich beruht. Staunen und erfahren Sie, welche Entwicklung das Einkommensteuersystem vollzogen und wo es den Weg des Rechts verlassen hat. Dieses Buch dient nicht nur Ihrer Information und Aufklärung. Es liefert auch konkrete Anhaltspunkte und Möglichkeiten des Handelns. , Zusatzbeleuchtung > Beleuchtung , Auflage: Erweiterte Neu-Ausgabe, Erscheinungsjahr: 20191212, Produktform: Kartoniert, Autoren: Pauqué, Matthias Alexander~Hoffmann, Thomas, Auflage: 19001, Auflage/Ausgabe: Erweiterte Neu-Ausgabe, Seitenzahl/Blattzahl: 334, Themenüberschrift: LAW / Taxation, Keyword: Einkommensteuer; Gewerbesteuer; Lohnsteuer; Nationalsozialismus; Steuerflucht; Steuerverweigerung, Fachschema: Abgabe - Abgabenordnung - AO~Steuergesetz~Steuerrecht - Steuergesetz, Warengruppe: HC/Steuern, Fachkategorie: Steuer- und Abgabenrecht, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Julia White Publishing, Verlag: Julia White Publishing, Verlag: White, Julia, Länge: 221, Breite: 154, Höhe: 25, Gewicht: 529, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Positiv oder ungültig?
Es ist schwierig, die Frage zu beantworten, da der Kontext fehlt. "Positiv" und "ungültig" sind Begriffe, die in verschiedenen Zusammenhängen unterschiedliche Bedeutungen haben können. Es kommt darauf an, worauf sich die Frage bezieht. **
-
Was bedeutet "ungültig"?
"Ungültig" bedeutet, dass etwas nicht gültig ist oder nicht den erforderlichen Bedingungen entspricht. Es kann sich auf verschiedene Dinge beziehen, wie zum Beispiel eine ungültige Stimme bei einer Wahl oder ein ungültiger Vertrag, der nicht rechtskräftig ist. In der Regel hat etwas, das als "ungültig" bezeichnet wird, keine rechtliche oder offizielle Wirkung. **
-
Werden Gutscheine ungültig?
Werden Gutscheine ungültig? Das hängt von verschiedenen Faktoren ab. In der Regel haben Gutscheine ein Ablaufdatum, nach dem sie nicht mehr eingelöst werden können. Manche Gutscheine können auch an bestimmte Bedingungen geknüpft sein, die erfüllt werden müssen, um sie einzulösen. Zudem können Gutscheine auch ihre Gültigkeit verlieren, wenn das ausstellende Unternehmen insolvent wird oder seine Geschäftstätigkeit einstellt. Es ist daher ratsam, Gutscheine zeitnah einzulösen und die Bedingungen genau zu prüfen. **
-
Wann sind Verkehrsschilder ungültig?
Verkehrsschilder sind ungültig, wenn sie beschädigt oder unleserlich sind, da sie dann nicht mehr ihre Funktion erfüllen können. Ebenso sind Verkehrsschilder ungültig, wenn sie falsch aufgestellt oder falsch interpretiert werden können, was zu Verwirrung bei den Verkehrsteilnehmern führen könnte. Veraltete Verkehrsschilder, die nicht mehr den aktuellen Verkehrsregeln entsprechen, sind ebenfalls ungültig und sollten aktualisiert werden. Es ist wichtig, dass Verkehrsschilder regelmäßig überprüft und gewartet werden, um die Sicherheit im Straßenverkehr zu gewährleisten. **


Welche Briefmarken sind ungültig?
Welche Briefmarken sind ungültig? Briefmarken können ungültig werden, wenn sie abgelaufen sind und nicht mehr für den Versand von Briefen verwendet werden können. Auch gefälschte Briefmarken sind ungültig und dürfen nicht verwendet werden. Zudem können Briefmarken, die beschädigt oder unleserlich sind, als ungültig betrachtet werden. Es ist wichtig, immer gültige Briefmarken zu verwenden, um Probleme beim Versand von Postsendungen zu vermeiden. **
Ist das Firmenbriefpapier ungültig?
Um diese Frage zu beantworten, müsste ich mehr Informationen haben. Es könnte sein, dass das Firmenbriefpapier ungültig ist, wenn es veraltet ist oder nicht den aktuellen rechtlichen Anforderungen entspricht. Es könnte auch ungültig sein, wenn es von einer nicht autorisierten Person verwendet wurde. Es wäre ratsam, dies mit einem Rechtsberater oder einer zuständigen Behörde zu klären. **
Top-Angebote
Produkte zum Begriff Ungültig:
-
Der Betreiberbegriff im Umweltrecht, Fachbücher von Katharina KürzelAus aktuellem Anlass, der Ersetzung der IVU-Richtlinie (Richtlinie über die integrierte Vermeidung und Verminderung der Umweltverschmutzung) durch die IE-Richtlinie (Richtlinie über Industrieemissionen), widmet sich die Studie der Bestimmung des im deutschen Immissionsschutzrecht nicht definierten Betreiberbegriffs. Untersucht wird aufgrund der Abkehr des Richtliniengebers vom Grundsatz der Betreiberidentität die Vereinbarkeit des deutschen Immissionsschutzrechts mit den europarechtlichen Vorgaben. Ferner behandelt das Buch die Gewichtung von Betreiber-Kriterien in für Wissenschaft und Praxis relevanten Konstellationen einschliesslich Mehrpersonenverhältnissen und Rechtsnachfolge. Es beschäftigt sich mit dem Verhältnis von Gesellschafts- und Umweltrecht, der Betreiberbestimmung im Konzern sowie bei Verschmelzungen und Spaltungen von Unternehmen. Auf Basis der Untersuchungsergebnisse wird eine Definition des Betreiberbegriffs entwickelt.94,05 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
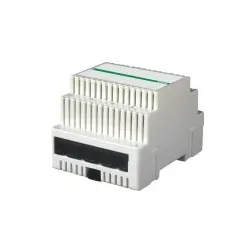
Comelit 1456G Gateway VIP2SIP, Weiterleitung Türruf auf SIP,mit 5 LizenzenGateway VIP2SIP, für die Verbindung des IP Videosprechsystems VIP Comelit mit einer SIP Telefonanlage von Drittherstellern. Es kann der Audio-Türruf mit den vorhandenen 5 Lizenzen für fünf unterschiedliche Teilnehmer / Adressaten an eine SIP Telefonanlage weitergeleitet werden. Mit optional zusätzlich zu erwerbenden Lizenzen können durch ein Gateway Art. 1456G maximal 200 verschiedene Teilnehmer / Adressaten auf einer SIP Telefonanlage gerufen werden. Zusätzlich wird dieses Gateway zur Einbindung der Kommunikation und Integration von Drittherstellergeräten wie z.B. dem GIRA G1 verwendet. Einzelheiten hierzu durch den technischen Support von Comelit oder GIRA. Ausgestattet mit einem Eingang für den Anschluss an den Switch Art. 1440 und 4 Ausgängen für den Anschluss (je nach Konfiguration) der Innenstationen aus dem VIP System, einem PC, einem Router oder sonstiger allgemeiner Geräte. Erfordert keine dedizierte Stromversorgung. Mit Eingang für die zusätzliche Stromversorgung der Comelit VIP Innenstationen über Art. 1441. Abmessungen: 70x90x62mm (4 DIN-Module).477,66 €*Versand: 6,80 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pauqué, Matthias Alexander: Steuerrecht ungültig?Steuerrecht ungültig? , In unserem Rechtssystem treten immer mehr eklatante Mängel zu Tage, was ¿ erstaunlich, aber wahr ¿ bis in die höchste juristische Instanz des Bundesverfassungsgerichts hinein bekannt ist. Deshalb wird es korrigiert, verbessert, der Weg zurück zum Recht eingeschlagen? Irrtum! Man macht einfach weiter wie bisher. Das spiegelt sich auch politisch heute deutlicher denn je darin wider, dass die politische Klasse sich beinahe vollständig vom Willen des Volkes abgewendet hat. Haben Sie sich auch schon folgende Fragen gestellt: ¿ Warum wird die Steuerlast immer größer? ¿ Warum fehlt dennoch Geld für die Förderung von Familien, Kindergärten, Schulen und Universitäten, also für die wichtigsten Investitionen in eine glückliche Zukunft? ¿ Warum werden trotzdem Unsummen für Beteiligungen an grundgesetz- und völkerrechtswidrigen Angriffskriegen ausgegeben? usw. usf. Wussten Sie, dass über 81% der Steuereinnahmen an die Banken fließen, die natürlich nicht dem Gemeinwohl dienen? Hat das noch etwas mit Recht und Gerechtigkeit zu tun? Zahlen Sie da noch gerne Steuern? Ist es da überhaupt noch mit dem Gewissen zu vereinbaren, Steuern zu zahlen? Dieses Buch wird eine Fundgrube für Sie sein! Es beschreibt detailliert, auf welchen Grundlagen unser Steuersystem wirklich beruht. Staunen und erfahren Sie, welche Entwicklung das Einkommensteuersystem vollzogen und wo es den Weg des Rechts verlassen hat. Dieses Buch dient nicht nur Ihrer Information und Aufklärung. Es liefert auch konkrete Anhaltspunkte und Möglichkeiten des Handelns. , Zusatzbeleuchtung > Beleuchtung , Auflage: Erweiterte Neu-Ausgabe, Erscheinungsjahr: 20191212, Produktform: Kartoniert, Autoren: Pauqué, Matthias Alexander~Hoffmann, Thomas, Auflage: 19001, Auflage/Ausgabe: Erweiterte Neu-Ausgabe, Seitenzahl/Blattzahl: 334, Themenüberschrift: LAW / Taxation, Keyword: Einkommensteuer; Gewerbesteuer; Lohnsteuer; Nationalsozialismus; Steuerflucht; Steuerverweigerung, Fachschema: Abgabe - Abgabenordnung - AO~Steuergesetz~Steuerrecht - Steuergesetz, Warengruppe: HC/Steuern, Fachkategorie: Steuer- und Abgabenrecht, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Julia White Publishing, Verlag: Julia White Publishing, Verlag: White, Julia, Länge: 221, Breite: 154, Höhe: 25, Gewicht: 529, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann eine URL ungültig werden, wenn man etwas an sie anhängt?
Ja, eine URL kann ungültig werden, wenn man etwas an sie anhängt. Wenn man beispielsweise eine Zeichenfolge an eine URL anhängt, die nicht den Regeln für eine gültige URL entspricht, wird die URL ungültig. Es ist wichtig sicherzustellen, dass alle hinzugefügten Parameter oder Erweiterungen korrekt formatiert sind, um die Gültigkeit der URL zu gewährleisten. **
-
Was ist ein Redirect Link?
Ein Redirect Link ist ein spezieller Link, der Benutzer automatisch von einer URL zu einer anderen weiterleitet. Dies geschieht in der Regel, um den Benutzer auf eine neue Seite zu bringen, ohne dass er die ursprüngliche URL manuell eingeben muss. Redirect Links werden häufig verwendet, um veraltete URLs auf neue Seiten umzuleiten oder um den Benutzer auf eine bestimmte Zielseite zu lenken. Sie sind auch nützlich, um den Traffic auf einer Website zu lenken und die Benutzererfahrung zu verbessern. In der Regel werden Redirect Links durch spezielle Codes oder Skripte implementiert, die den Browser des Benutzers anweisen, zur neuen URL weiterzuleiten. **
-
Positiv oder ungültig?
Es ist schwierig, die Frage zu beantworten, da der Kontext fehlt. "Positiv" und "ungültig" sind Begriffe, die in verschiedenen Zusammenhängen unterschiedliche Bedeutungen haben können. Es kommt darauf an, worauf sich die Frage bezieht. **
-
Was bedeutet "ungültig"?
"Ungültig" bedeutet, dass etwas nicht gültig ist oder nicht den erforderlichen Bedingungen entspricht. Es kann sich auf verschiedene Dinge beziehen, wie zum Beispiel eine ungültige Stimme bei einer Wahl oder ein ungültiger Vertrag, der nicht rechtskräftig ist. In der Regel hat etwas, das als "ungültig" bezeichnet wird, keine rechtliche oder offizielle Wirkung. **
Ähnliche Suchbegriffe für Ungültig
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Werden Gutscheine ungültig?
Werden Gutscheine ungültig? Das hängt von verschiedenen Faktoren ab. In der Regel haben Gutscheine ein Ablaufdatum, nach dem sie nicht mehr eingelöst werden können. Manche Gutscheine können auch an bestimmte Bedingungen geknüpft sein, die erfüllt werden müssen, um sie einzulösen. Zudem können Gutscheine auch ihre Gültigkeit verlieren, wenn das ausstellende Unternehmen insolvent wird oder seine Geschäftstätigkeit einstellt. Es ist daher ratsam, Gutscheine zeitnah einzulösen und die Bedingungen genau zu prüfen. **
-
Wann sind Verkehrsschilder ungültig?
Verkehrsschilder sind ungültig, wenn sie beschädigt oder unleserlich sind, da sie dann nicht mehr ihre Funktion erfüllen können. Ebenso sind Verkehrsschilder ungültig, wenn sie falsch aufgestellt oder falsch interpretiert werden können, was zu Verwirrung bei den Verkehrsteilnehmern führen könnte. Veraltete Verkehrsschilder, die nicht mehr den aktuellen Verkehrsregeln entsprechen, sind ebenfalls ungültig und sollten aktualisiert werden. Es ist wichtig, dass Verkehrsschilder regelmäßig überprüft und gewartet werden, um die Sicherheit im Straßenverkehr zu gewährleisten. **
-
Welche Briefmarken sind ungültig?
Welche Briefmarken sind ungültig? Briefmarken können ungültig werden, wenn sie abgelaufen sind und nicht mehr für den Versand von Briefen verwendet werden können. Auch gefälschte Briefmarken sind ungültig und dürfen nicht verwendet werden. Zudem können Briefmarken, die beschädigt oder unleserlich sind, als ungültig betrachtet werden. Es ist wichtig, immer gültige Briefmarken zu verwenden, um Probleme beim Versand von Postsendungen zu vermeiden. **
-
Ist das Firmenbriefpapier ungültig?
Um diese Frage zu beantworten, müsste ich mehr Informationen haben. Es könnte sein, dass das Firmenbriefpapier ungültig ist, wenn es veraltet ist oder nicht den aktuellen rechtlichen Anforderungen entspricht. Es könnte auch ungültig sein, wenn es von einer nicht autorisierten Person verwendet wurde. Es wäre ratsam, dies mit einem Rechtsberater oder einer zuständigen Behörde zu klären. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.